महत्वपूर्ण अवसंरचना की साइबर सुरक्षा: कुडनकुलम लीक
मुख्य लेखप्रारंभिक और मुख्यJuly 2026
चर्चा में क्यों
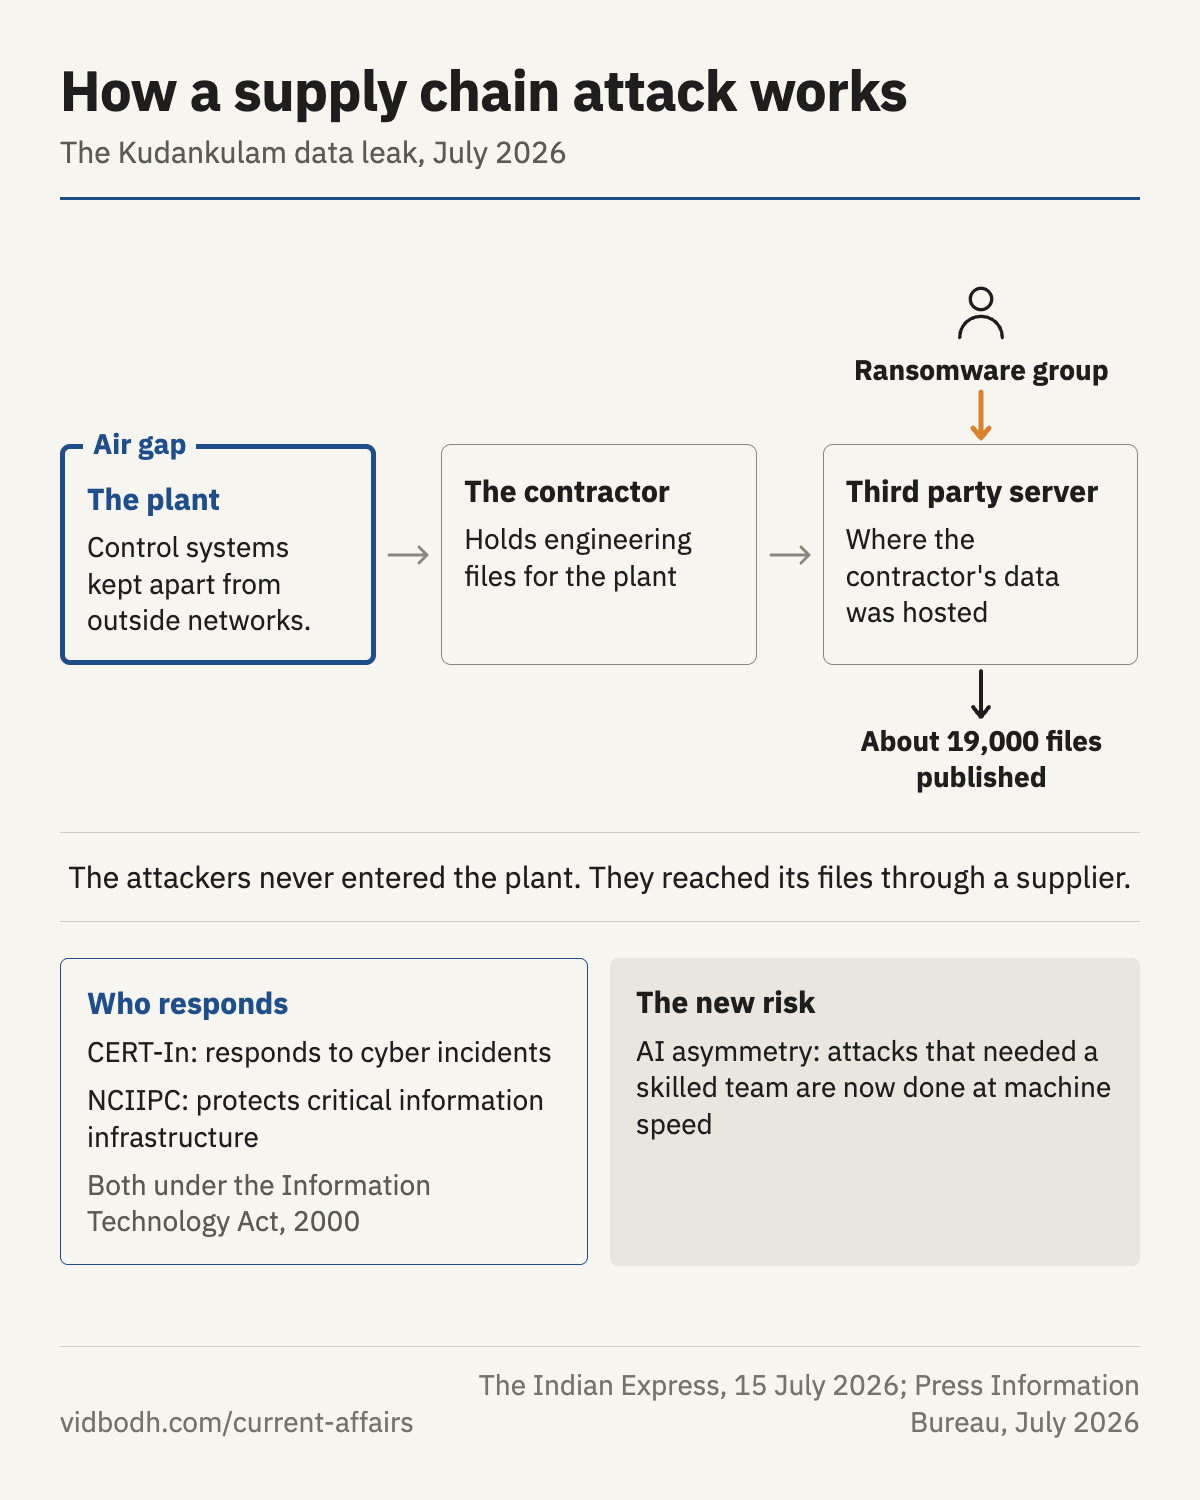
एक रैनसमवेयर समूह ने जुलाई 2026 में कुडनकुलम परमाणु बिजली संयंत्र से जुड़ी लगभग 19,000 फ़ाइलें प्रकाशित कीं। ये फ़ाइलें संयंत्र के अपने नेटवर्क से नहीं, बल्कि किसी तीसरे पक्ष के पास रखे गए एक ठेकेदार के डेटा से ली गई थीं।
पृष्ठभूमि
- महत्वपूर्ण सूचना अवसंरचना वे कंप्यूटर प्रणालियाँ हैं जिनके विफल होने से राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा को हानि होगी: बिजली, बैंकिंग, दूरसंचार, परिवहन।
- सूचना प्रौद्योगिकी अधिनियम, 2000 के अंतर्गत राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC) ऐसी प्रणालियों की रक्षा करता है।
- भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) साइबर घटनाओं पर प्रतिक्रिया देने वाली राष्ट्रीय एजेंसी है।
- रैनसमवेयर ऐसा दुर्भावनापूर्ण सॉफ़्टवेयर है जो डेटा को लॉक कर देता है या चुरा लेता है, जिसके बाद हमलावर भुगतान माँगते हैं।
- तमिलनाडु में स्थित कुडनकुलम भारत का सबसे बड़ा परमाणु बिजली केंद्र है, जिसके रिएक्टर रूसी डिज़ाइन के हैं।
क्या हुआ
- हमलावर एक ऐसे ठेकेदार के सर्वर तक पहुँचे जिसके पास संयंत्र का एक इंजीनियरिंग अनुबंध था।
- संचालक कहता है कि फ़ाइलें इकाई 3 और 4 की पारंपरिक, गैर परमाणु सहायक प्रणालियों से संबंधित हैं, परमाणु सुरक्षा प्रणालियों से नहीं।
- चिंता यह है कि ऐसे दस्तावेज़ किसी विरोधी को सहायक प्रणालियों का मानचित्र बनाने और कमज़ोर बिंदु खोजने देते हैं।
- संयंत्र में 2019 में भी एक घटना हुई थी, जब मैलवेयर ने इसके प्रशासनिक नेटवर्क को संक्रमित किया था।
सबक: आपूर्ति शृंखला
- कोई संगठन उतना ही सुरक्षित है जितना उसका सबसे कमज़ोर विक्रेता।
- परमाणु संयंत्र अपनी नियंत्रण प्रणालियों को इंटरनेट से अलग रखता है, जिसे एयर गैप कहते हैं। उसके ठेकेदारों के कार्यालय इस तरह सुरक्षित नहीं होते।
- आपूर्ति शृंखला हमले सुरक्षित लक्ष्यों तक पहुँचने का एक आम रास्ता हैं।
नया जोखिम: कृत्रिम बुद्धिमत्ता
- बैंकिंग और भुगतान पर एक सरकारी ख़तरा रिपोर्ट AI विषमता को निर्णायक जोखिम बताती है: जिस काम के लिए पहले एक कुशल दल चाहिए था, उसे अब कम संसाधनों वाले हमलावर मशीन की गति से करते हैं।
- CERT-In के जून 2026 के दिशानिर्देश उपकरण निर्माताओं और प्रौद्योगिकी प्रदाताओं से AI सहायित सुरक्षा परीक्षण, निगरानी और पैचिंग की अपेक्षा करते हैं।
- दायित्व उपयोगकर्ता से हटकर निर्माता पर आ रहा है।
आगे की राह
- महत्वपूर्ण अवसंरचना के ठेकेदारों तक सुरक्षा नियम और लेखा परीक्षण बढ़ाए जाएँ।
- विक्रेताओं से उल्लंघनों की तत्काल सूचना माँगी जाए, जैसी CERT-In दूसरों से माँगता है।
- संवेदनशील इंजीनियरिंग डेटा भारत में नियंत्रित सर्वरों पर रखा जाए।
- हर महत्वपूर्ण क्षेत्र में नियमित अभ्यास के साथ कुशल कर्मचारी तैयार किए जाएँ।
प्रारंभिक परीक्षा के तथ्य
- CERT-In इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के अंतर्गत काम करता है; NCIIPC महत्वपूर्ण सूचना अवसंरचना की रक्षा करता है।
- दोनों को अपना अधिदेश सूचना प्रौद्योगिकी अधिनियम, 2000 से मिलता है।
- कुडनकुलम तमिलनाडु में है और रूसी VVER दाबित जल रिएक्टरों का उपयोग करता है।
यह भी देखें: CERT-In और AI चालित खतरे
स्रोत: The Indian Express, 15 Jul 2026 · The Indian Express, 17 Jul 2026: Kudankulam project files surface on the dark web through a contractor's breach (opens in a new tab) · The Hindu, 16 Jul 2026: Leak of Kudankulam nuclear plant data sparks 'commotion' (opens in a new tab) · PIB, 13 Jul 2026: Report Highlights AI Asymmetry and Emerging Cyber Trends to Strengthen Security and Resilience in India's BFSI and Payments Ecosystem (opens in a new tab) · PIB, 30 Jul 2026: CERT-In Conducts 10 Cyber Security Exercises on AI-Driven Cyber Threats with 1,470 Participants from 345 Government and Private Organisations (opens in a new tab)
पहले की कवरेज: कुडनकुलम डेटा लीक · मासिक पत्रिका, July 2026
यह पृष्ठ अंग्रेज़ी पृष्ठ का मशीनी अनुवाद है। संदेह होने पर अंग्रेज़ी पाठ ही प्रामाणिक है। अनुवाद की त्रुटि बताएँ